
Muchas entidades públicas mantienen un sistema de gestión de la calidad certificado en ISO 9001 y, al mismo tiempo, implementan el Modelo Integrado de Planeación y Gestión (MIPG). Cuando ambos se gestionan por separado, aparecen dos mapas de riesgos, dos tableros de indicadores, dos programas de auditoría y equipos cansados de responder lo mismo dos veces. La publicación de ISO 9001:2026 es una buena ocasión para ordenar esa relación.
Este artículo explica qué dice la norma colombiana sobre ISO 9001 en el sector público y cómo mantener un solo sistema que responda a los dos marcos.
Lo que dice la norma colombiana
La Ley 1753 de 2015, en su artículo 133, creó un Sistema de Gestión único que integra el antiguo Sistema de Desarrollo Administrativo y el Sistema de Gestión de la Calidad. El Decreto 1499 de 2017 reglamentó ese sistema dentro del Decreto 1083 de 2015 y actualizó MIPG. Con la expedición de ese decreto quedó derogada la Ley 872 de 2003, que había creado el sistema de calidad del sector público y sustentaba la norma técnica NTCGP 1000.
Sobre la certificación, el artículo 2.2.22.3.12 del Decreto 1083 de 2015 dispone que las entidades que lo consideren pertinente podrán certificarse bajo normas nacionales e internacionales de calidad.
En el Concepto 273741 de 2025, Función Pública explicó el alcance de estas reglas. MIPG, al absorber el sistema de calidad, se constituye en sí mismo en un modelo de gestión de la calidad. ISO 9001 es opcional para las entidades, que primero deben garantizar el cumplimiento de MIPG. Y si una entidad tiene un sistema certificado, puede sostenerlo de forma articulada con los lineamientos del modelo, para evitar reprocesos.
En otras palabras: MIPG no exige ISO 9001, y una entidad que decide mantenerla no tiene que montar un sistema paralelo.
¿Cuándo tiene sentido mantener la certificación? Depende de cada entidad. Puede servir cuando la entidad presta servicios donde los usuarios o grupos de valor valoran una evaluación externa independiente, o cuando el sistema certificado ya funciona y ordena la operación. No tiene sentido si solo genera documentos que nadie usa. La decisión corresponde a la alta dirección, con base en el costo, el beneficio y el estado de su implementación de MIPG.
Qué cambia con la edición 2026
ISO publicó la sexta edición de ISO 9001 en septiembre de 2026. Qué cambia frente a la edición 2015 está explicado en nuestro artículo sobre ISO 9001:2026 frente a 2015, y las fechas en nuestro artículo sobre la transición.
Para una entidad, varios de esos cambios tocan temas que MIPG ya trabaja, como la integridad, la gestión del conocimiento, la gestión documental y la gestión del riesgo. Eso hace que la articulación no sea solo deseable, sino práctica.
Cinco puntos para mantener un solo sistema
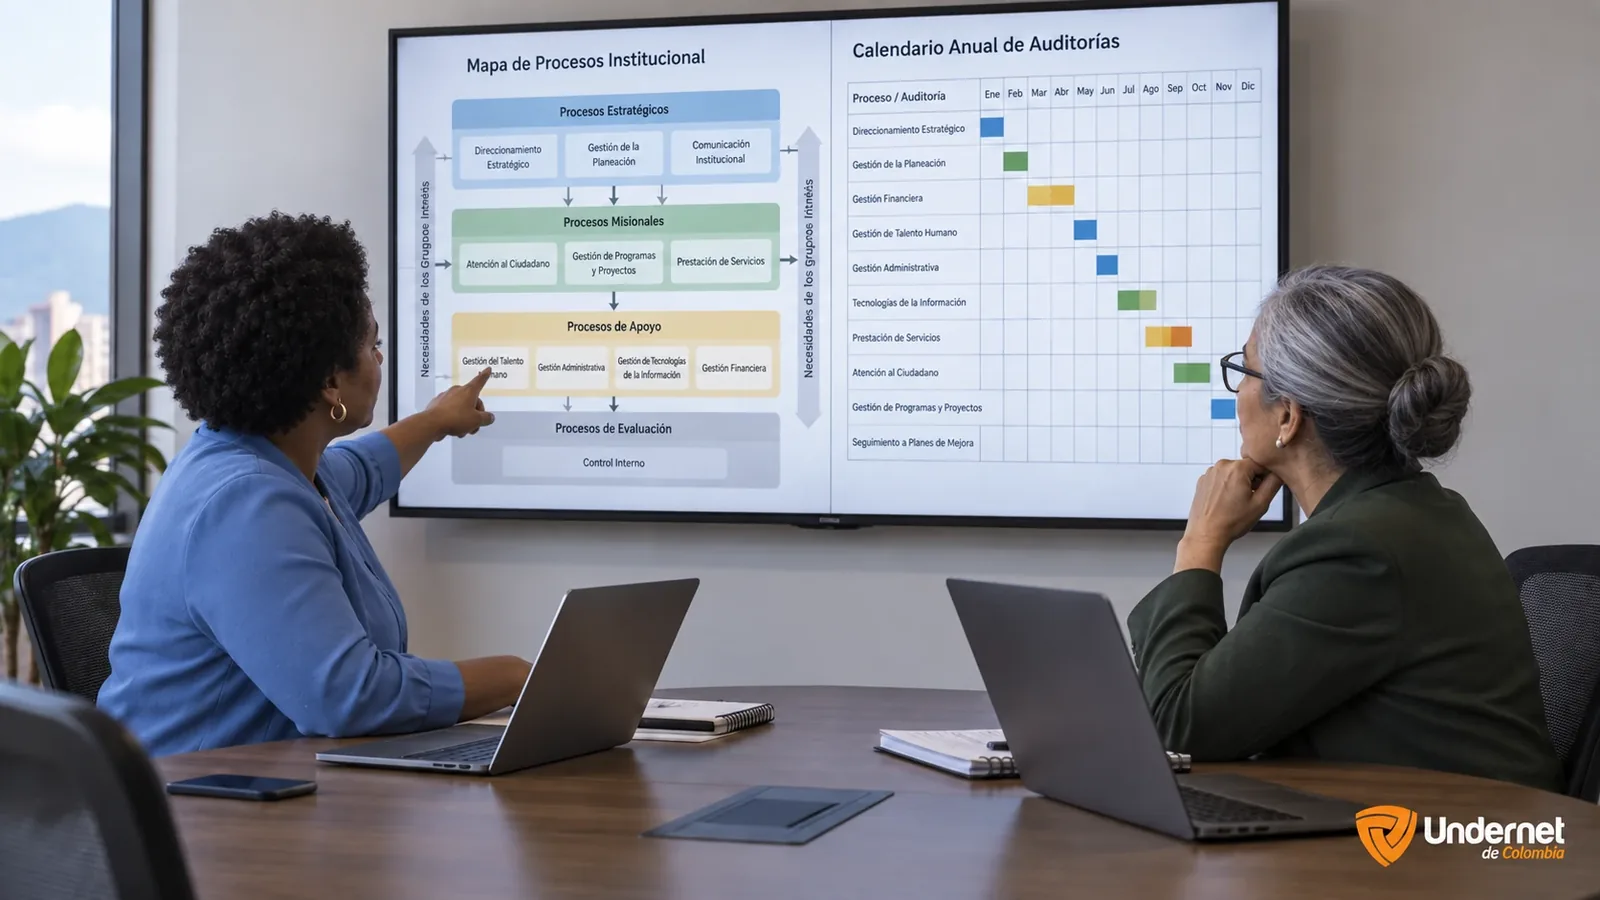
1. Un solo mapa de procesos
La entidad opera por procesos dentro de MIPG. Recomendamos que ese mismo mapa sea el del sistema de calidad, con los mismos nombres, responsables y caracterizaciones. Si el certificado de ISO 9001 cubre solo una parte de la entidad, conviene que el alcance identifique qué procesos del mapa institucional incluye, sin crear procesos propios del sistema de calidad.
2. Una sola metodología de riesgos
Función Pública orienta la gestión del riesgo de las entidades con su guía de gestión integral del riesgo. ISO 9001 también pide abordar riesgos y oportunidades. Recomendamos que los riesgos de calidad queden en el mismo mapa institucional, como riesgos de gestión, con la misma metodología, y que las oportunidades se registren en el plan de acción institucional. Cómo dimensionar ese análisis se explica en nuestro artículo sobre riesgos y oportunidades en ISO 9001.
3. Documentos dentro de la gestión documental
Recomendamos crear, aprobar y conservar la información documentada que pide ISO 9001 con las reglas de la política de gestión documental de la entidad, en lugar de un listado maestro aparte. Un solo control de documentos evita versiones contradictorias de un mismo procedimiento.
4. Indicadores compartidos
Los objetivos de la calidad y sus indicadores pueden salir de la planeación institucional. Si un indicador ya mide la satisfacción de los usuarios o la oportunidad de un trámite, no hace falta crear otro para el sistema de calidad. Basta con identificar cuáles de los indicadores institucionales sirven como evidencia del desempeño del sistema.
5. Un programa de auditorías coordinado
Este es el punto donde el Concepto 273741 de 2025 es más concreto. Función Pública plantea este esquema como orientación, con base en la versión anterior del Manual Operativo de MIPG:
- Las auditorías de los sistemas bajo normas voluntarias hacen parte de la segunda línea del esquema de líneas de MIPG.
- La oficina de control interno coordina la programación general de las auditorías de la vigencia con el jefe de planeación y los líderes de los sistemas, para evitar que los procesos sufran la llamada fatiga de auditoría.
- Los líderes de cada sistema ejecutan sus auditorías con auditores formados en esas normas y verifican de forma articulada los atributos de calidad de MIPG.
- Al cerrar los informes, conviene que se reúnan con la oficina de control interno para analizar hallazgos comunes y planes de mejoramiento.
- La oficina de control interno, como tercera línea, evalúa el trabajo de la segunda línea: su objetivo y alcance, sus métodos, sus informes y acciones de mejora y la efectividad de los sistemas en la gestión.
Si quiere profundizar en cómo planear la auditoría del sistema, lea nuestro artículo sobre la auditoría interna de ISO 9001.
La revisión por la dirección
ISO 9001 incluye la revisión del sistema por la alta dirección a intervalos planificados. MIPG ya cuenta con instancias de dirección, como el Comité Institucional de Gestión y Desempeño. Recomendamos aprovechar una de esas sesiones para la revisión por la dirección, siempre que se cubra lo que la norma pide para esa revisión y quede un registro de las decisiones. Así la calidad se discute donde se toman las decisiones de la entidad.
La transición a la edición 2026 en una entidad
Para una entidad certificada, la transición es una oportunidad para hacer la articulación al mismo tiempo. Una ruta sencilla:
- Revise con su organismo de certificación las fechas y condiciones de la transición.
- Compare los cambios de la edición 2026 con lo que la entidad ya hace dentro de MIPG; muchos requisitos nuevos pueden tener evidencia en políticas existentes.
- Ajuste solo lo necesario: la metodología de riesgos, la gestión del cambio, la cultura de la calidad y lo que la brecha muestre.
- Programe la auditoría interna con criterios de la edición 2026, coordinada con la oficina de control interno.
- Haga la revisión por la dirección antes de la auditoría de transición.
Undernet no certifica: preparamos a su organización para la auditoría del organismo de certificación que usted elija.
Errores frecuentes
- Mantener un mapa de riesgos «de calidad» separado del institucional.
- Programar las auditorías de calidad sin coordinarlas con la oficina de control interno.
- Crear indicadores nuevos para el sistema de calidad cuando los institucionales ya sirven.
- Presentar la certificación como un requisito de MIPG.
- Tratar la transición a 2026 como un proyecto aparte de la gestión institucional.
Preguntas frecuentes
¿MIPG exige que la entidad esté certificada en ISO 9001?
No. El Decreto 1083 de 2015 deja la certificación a decisión de cada entidad, y Función Pública la considera opcional: lo primero es cumplir MIPG.
¿La norma NTCGP 1000 sigue vigente?
No. Perdió su fundamento con la derogatoria de la Ley 872 de 2003. El Decreto 1083 de 2015 dispuso que las certificaciones otorgadas con la NTCGP 1000:2009 continuaban vigentes hasta la fecha para la cual fueron expedidas.
¿Undernet puede acompañar a mi entidad?
Sí. Undernet ofrece asesoría, auditoría interna y capacitación en ISO 9001:2026 y en MIPG para entidades públicas. Conozca el alcance en nuestra página de ISO 9001.
Consulte la articulación con MIPG
Fuentes
- Concepto 273741 de 2025 · Función Pública · 5 de junio de 2025
- Decreto 1499 de 2017 · Presidencia de la República · 11 de septiembre de 2017
- ISO 9001:2026, sistemas de gestión de la calidad · ISO · 16 de septiembre de 2026
- Guía para la Gestión Integral del Riesgo en Entidades Públicas, versión 7 · Función Pública