
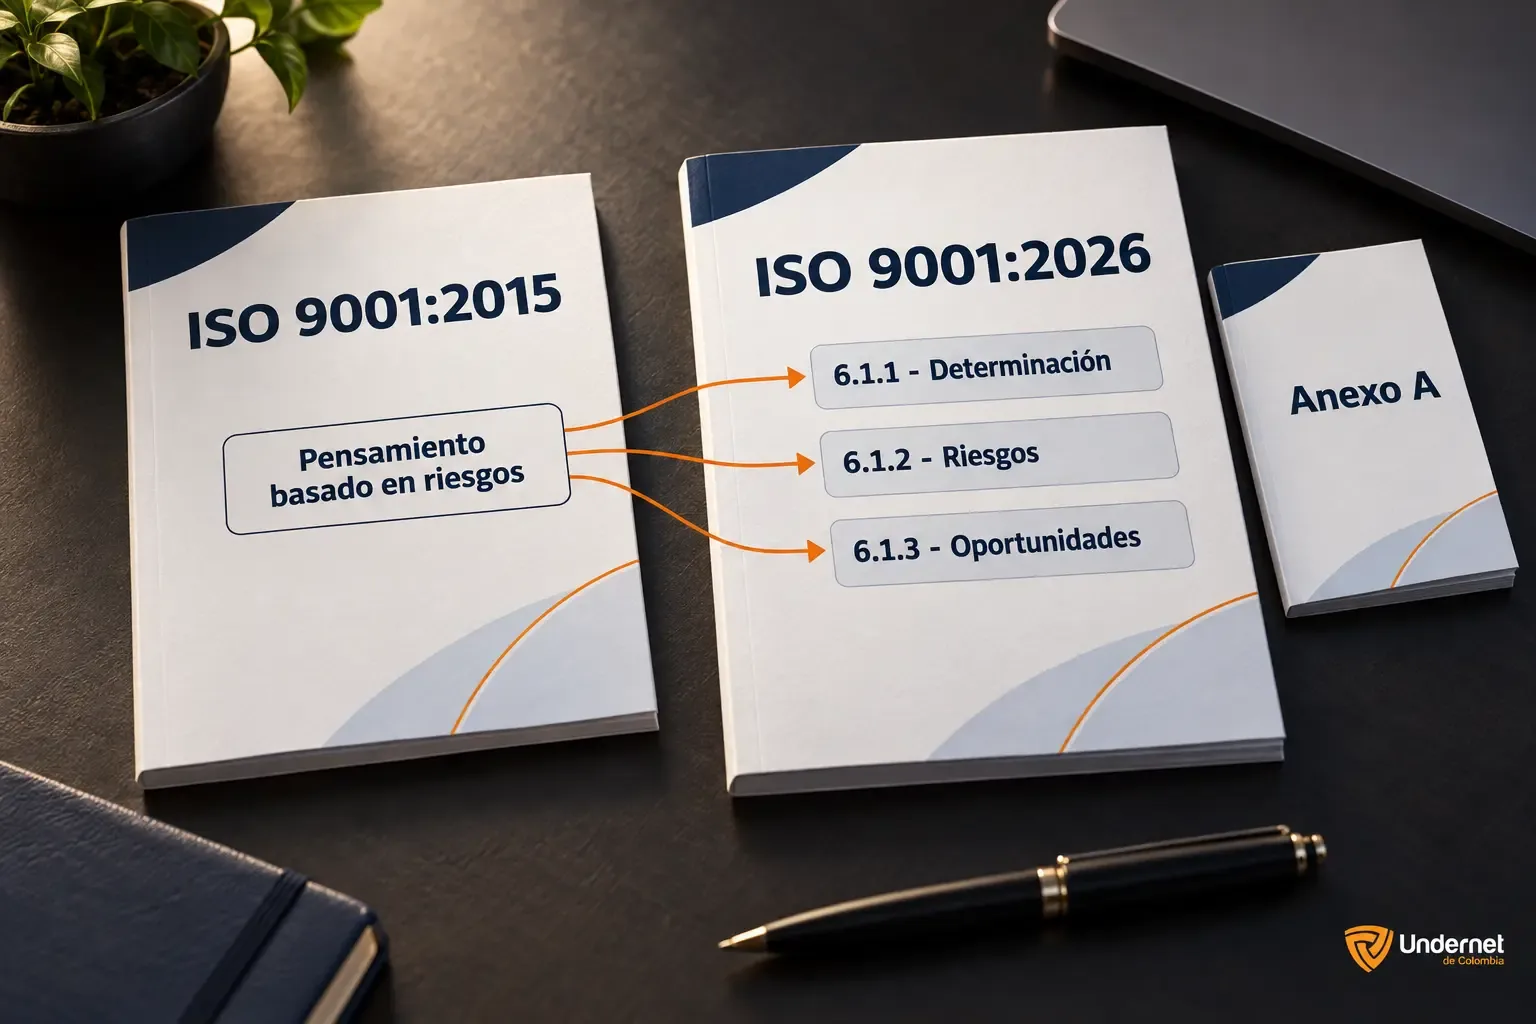
Desde 2015, ISO 9001 pide a las organizaciones pensar en riesgos y oportunidades. En la práctica, muchas lo resolvieron con una matriz que se actualiza una vez al año para la auditoría. La edición 2026 sube el nivel de exigencia en este tema, y por eso vale la pena revisar qué pide exactamente la norma y cómo responder sin caer en la burocracia.
Qué pedía la versión 2015
La versión 2015 introdujo el "pensamiento basado en riesgos" en lugar de las acciones preventivas. La organización debía determinar los riesgos y oportunidades que era necesario abordar, planificar acciones, integrarlas en sus procesos y evaluar su eficacia. Riesgos y oportunidades estaban en el mismo requisito y, en la práctica, las oportunidades solían quedar como una columna olvidada de la matriz.
Qué pide la edición 2026
La nueva edición separa el tema en tres apartados:
- 6.1.1, determinación. Al planificar el sistema, la organización considera su contexto (4.1) y los requisitos de las partes interesadas (4.2) y determina los riesgos y oportunidades que debe abordar.
- 6.1.2, riesgos. Los riesgos que pueden afectar la capacidad de entregar productos y servicios conformes y de aumentar la satisfacción del cliente deben determinarse, analizarse y evaluarse. Se planifican acciones, se integran en los procesos y se evalúa su eficacia. Las acciones deben ser proporcionales al impacto potencial en los resultados previstos del sistema. Una nota menciona los riesgos durante y después de una disrupción.
- 6.1.3, oportunidades. Las oportunidades también deben determinarse, analizarse y evaluarse, con acciones apropiadas al contexto de la organización y evaluación de su eficacia. La norma da ejemplos: nuevas prácticas, nuevos productos o servicios, alianzas o el aprovechamiento de tecnologías emergentes.
El Anexo A agrega dos aclaraciones importantes. Primero, riesgos y oportunidades son conceptos distintos y pueden gestionarse con procesos independientes. Segundo, el pensamiento basado en riesgos no implica usar métodos formales de gestión del riesgo ni un proceso documentado de gestión del riesgo. La organización puede adoptar enfoques más amplios, como ISO 31000, si le resultan útiles, pero no es obligatorio.
El dilema: ¿cuánto análisis es suficiente?
La norma exige analizar y evaluar, pero no dice cómo. Esa es la zona gris que cada organización debe resolver y saber explicar a un auditor. Dos errores son frecuentes:
- Quedarse corto: una lista de riesgos sin ningún criterio para decidir cuáles importan más. Con la edición 2026, eso difícilmente cumple con "analizar y evaluar".
- Pasarse: adoptar un sistema de gestión del riesgo corporativo con decenas de variables para una organización de 30 personas. Genera carga, se abandona y termina desactualizado.
La respuesta está en la palabra que usa la norma: proporcional. El análisis debe ser suficiente para decidir qué hacer y con qué prioridad, y no más.
Un método proporcional en cinco pasos
- Parta del contexto y de las partes interesadas. Los riesgos y oportunidades relevantes salen de las cuestiones internas y externas y de los requisitos de clientes, reguladores y otras partes. Si su matriz no se conecta con su análisis de contexto, está incompleta.
- Analice con criterios simples. Para muchas organizaciones basta con estimar la probabilidad y el impacto en una escala corta (por ejemplo, de 1 a 3), definida por escrito para que distintas personas lleguen a resultados parecidos.
- Evalúe y decida. Defina qué nivel de riesgo requiere acción y cuál se acepta con seguimiento. La norma permite distintas respuestas: evitar el riesgo, eliminar su fuente, cambiar la probabilidad o las consecuencias, compartirlo o asumirlo mediante una decisión informada.
- Integre las acciones en los procesos. Una acción que vive solo en la matriz no existe. Debe convertirse en un control, un cambio de procedimiento, una capacitación o un proyecto con responsable y fecha.
- Evalúe la eficacia. Pregúntese si la acción redujo el riesgo o aprovechó la oportunidad. Esta evaluación alimenta la revisión por la dirección, que en 2026 considera por separado la eficacia de las acciones sobre riesgos y sobre oportunidades.
Un ejemplo sencillo
Imagine una empresa de servicios de mantenimiento con 40 personas. En su análisis de contexto identifica que depende de un solo proveedor para un repuesto crítico. El riesgo es claro: si el proveedor falla, los mantenimientos se retrasan y los clientes quedan insatisfechos.
Con una escala de 1 a 3, la empresa estima una probabilidad media (2) y un impacto alto (3). Según su criterio, cualquier riesgo con impacto alto y probabilidad media o superior requiere acción. Decide dos acciones: calificar un segundo proveedor y mantener un inventario mínimo del repuesto. Ambas se integran en el proceso de compras, con responsable y fecha. Seis meses después, revisa si hubo retrasos por falta del repuesto y registra el resultado.
Al mismo tiempo, identifica una oportunidad: varios clientes preguntan por contratos de mantenimiento preventivo. La analiza por beneficio esperado, esfuerzo y capacidad del equipo, decide lanzar una oferta piloto con tres clientes y define cómo medirá si funcionó.
Este análisis cabe en una hoja, se entiende en una reunión y responde a lo que pide la norma.
Las oportunidades merecen su propio espacio
La separación de las oportunidades no es un cambio de forma. Un estudio con 71 empresas certificadas de Cúcuta encontró que 13% no desarrolló proyectos de innovación después de implementar ISO 9001: el sistema ordenó la operación, pero no necesariamente impulsó la mejora hacia adelante.
Para gestionar oportunidades de forma útil:
- revise dónde pueden surgir, como cambios del mercado, tecnologías, nuevas necesidades de los clientes, resultados de indicadores o sugerencias del personal;
- analice cada oportunidad con criterios propios, como beneficio esperado, esfuerzo, alineación con la estrategia y riesgos asociados;
- convierta las oportunidades seleccionadas en proyectos con objetivos medibles;
- evalúe si produjeron el efecto esperado.
Disrupciones: el riesgo que la norma ahora nombra
La edición 2026 menciona explícitamente la capacidad de seguir entregando productos y servicios conformes durante y después de una disrupción, entendida como un incidente que afecta negativamente la provisión planificada. También pide comunicar a los clientes las acciones de contingencia cuando sea pertinente (8.2.1). No exige un plan de continuidad formal, pero sí pensar qué haría la organización si falla un proveedor crítico, un sistema de información o una instalación.
Qué buscará un auditor
- Que los riesgos y oportunidades se conecten con el contexto y las partes interesadas.
- Un criterio de análisis y evaluación que la organización entienda y aplique de forma consistente.
- Acciones integradas en los procesos, con responsables.
- Evidencia de que se evaluó la eficacia de esas acciones.
- Que la revisión por la dirección use esta información para decidir.
No buscará un método específico ni un software en particular. Lo que importa es que el enfoque sea proporcional, coherente y útil.